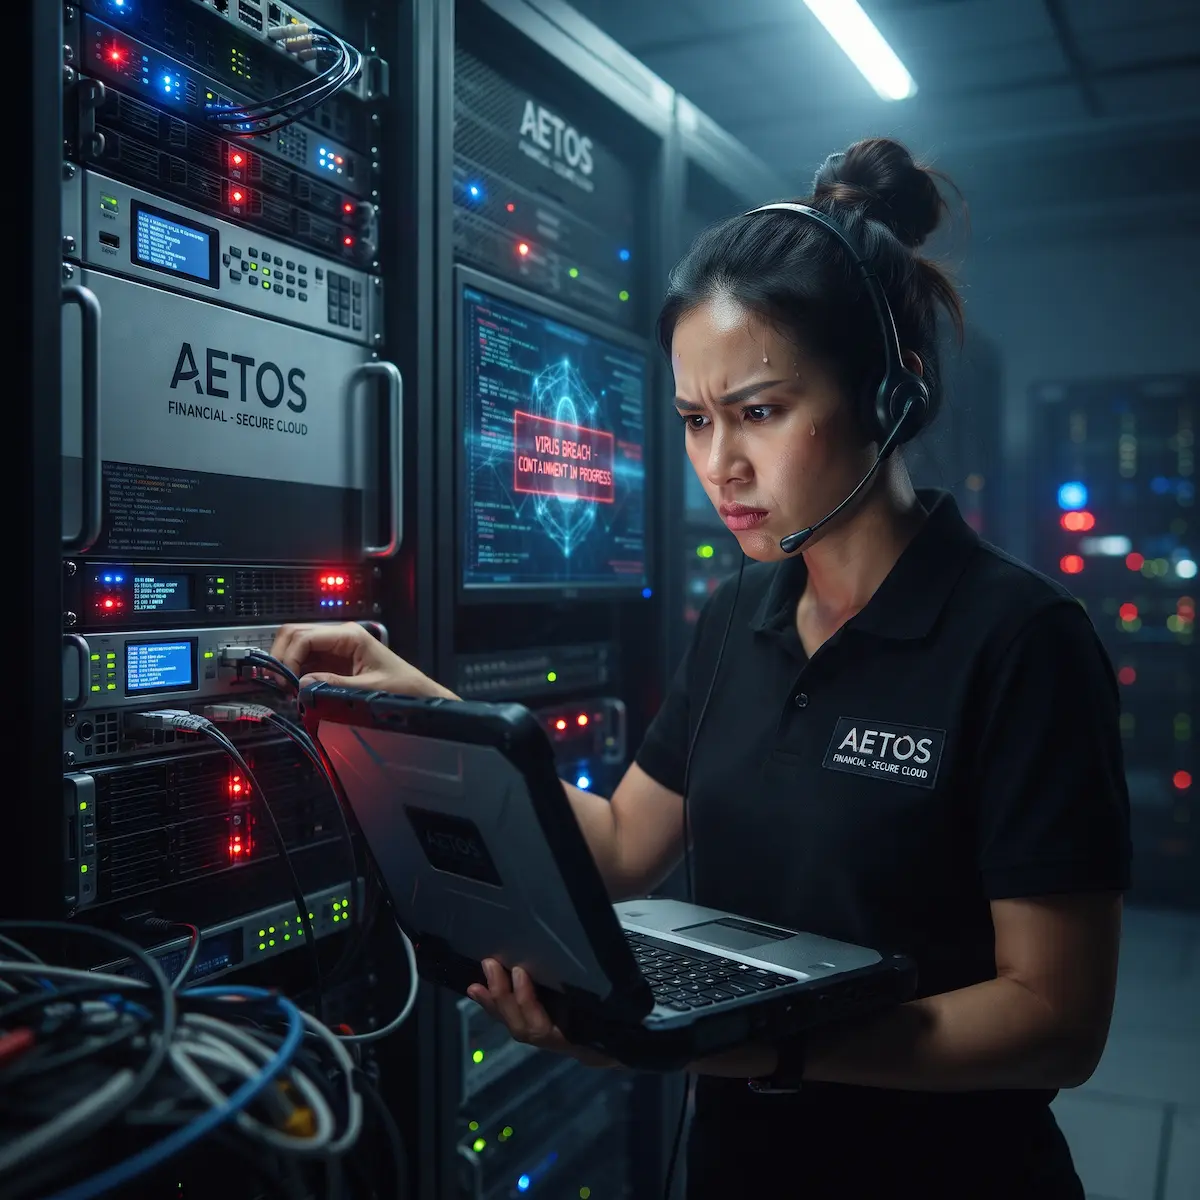

โลกของความมั่นคงปลอดภัยสารสนเทศกำลังก้าวข้ามจุดเปลี่ยนครั้งสำคัญ เมื่อผู้พัฒนาโมเดลปัญญาประดิษฐ์ชั้นนำอย่าง Anthropic ออกมาเรียกร้องให้รัฐบาลทั่วโลกเร่งบังคับใช้กฎหมายควบคุม AI อย่างจริงจัง หลังจากพบว่าโมเดลระดับ Frontier สามารถค้นพบช่องโหว่ Zero-Day และเจาะระบบโครงสร้างพื้นฐานทางการเงินได้อย่างรวดเร็วในระดับเสี้ยววินาที ภัยคุกคามนี้ไม่ใช่เรื่องในนิยายวิทยาศาสตร์อีกต่อไป แต่คือ ภัยไซเบอร์จาก AI ที่เกิดขึ้นได้จริงในปัจจุบัน และหากภาคธุรกิจยังใช้การตั้งรับแบบเดิม ความเสียหายจะไม่ใช่แค่ข้อมูลรั่วไหล แต่คือการหยุดชะงักของระบบธุรกรรมทั้งระบบ
ข้อมูลเพิ่มเติม: ความรู้เกี่ยวกับช่องโหว่ Zero-Day จากบริษัท IBM
ผมอยากพาทุกท่านมาเจาะลึกความจริงในเชิงเทคนิค พร้อมถอดรหัสว่าทำไม “มาตรการควบคุมความปลอดภัยแบบเดิม” ถึงไม่เพียงพออีกต่อไป และองค์กรต้องปรับโครงสร้างอย่างไรเพื่อให้อยู่รอดได้อย่างมั่นคงครับ
ภัยไซเบอร์จาก AI มีโอกาสเจาะระบบการเงินได้จริงหรือไม่?
มีโอกาสเกิดขึ้นได้จริงและกำลังเกิดขึ้นแล้ว เนื่องจากโมเดล AI ยุคใหม่มีความสามารถในการอ่านโค้ด ค้นพบช่องโหว่ที่ไม่เคยปรากฏมาก่อน (Zero-Day Vulnerabilities) และรันชุดคำสั่งเจาะระบบอัตโนมัติด้วยความเร็วระดับเครื่องจักร (Machine Speed) ทำลายข้อจำกัดด้านเวลาและทรัพยากรของแฮกเกอร์แบบดั้งเดิมอย่างสิ้นเชิง
ในอดีต การเจาะเข้าระบบสถาบันการเงินจำเป็นต้องอาศัยทีมผู้เชี่ยวชาญระดับหัวกะทิ ใช้เวลาค้นหาจุดอ่อนเป็นสัปดาห์หรือเป็นเดือน แต่ในปัจจุบัน เครื่องมือ AI ขั้นสูงสามารถ:
- สแกนโค้ดสถาปัตยกรรมซับซ้อน: ตรวจพบช่องโหว่ในระดับ Dependency และ Library เก่าที่มนุษย์มองข้ามได้ภายในไม่กี่นาที
- สร้าง Exploit เฉพาะเจาะจงแบบเรียลไทม์: ปรับแต่งเพย์โหลด (Payload) ให้หลบเลี่ยง Signature-based Firewall หรือระบบตรวจจับทั่วไปได้แบบอัตโนมัติ
- เคลื่อนย้ายแบบ Lateral Movement: เมื่อเจาะผ่านจุดแรกได้ AI สามารถแทรกซึมข้ามเครือข่ายภายใน ดึงข้อมูล Access Token และสิทธิ์ระดับ Privileged Account ได้ก่อนที่มนุษย์จะสังเกตเห็น
ธุรกิจต้องเผชิญกับระดับความรุนแรงแค่ไหน เมื่อ AI กลายเป็นอาวุธ?
ความรุนแรงอยู่ในระดับทำลายล้างความต่อเนื่องทางธุรกิจ (Business Disruption) โดยส่งผลกระทบ 4 มิติหลัก ได้แก่ ความเสียหายทางการเงินทันที, การถูกสั่งระงับธุรกรรมจากหน่วยงานกำกับดูแล, การสูญเสียความน่าเชื่อถืออย่างถาวร และภาระความรับผิดทางกฎหมายฉบับใหม่ที่เข้มงวด
| มิติผลกระทบ | ภัยคุกคามแบบดั้งเดิม (Traditional) | ภัยไซเบอร์จาก AI (AI-Driven Attacks) |
| ความเร็วในการโจมตี | รายชั่วโมงถึงรายสัปดาห์ | เสี้ยววินาที (Sub-second bursts) |
| เป้าหมายหลัก | เจาะข้อมูลเพื่อเรียกค่าไถ่ (Ransomware) | ปิดกั้นเครือข่ายธุรกรรมหลัก และบิดเบือนข้อมูลบัญชี |
| รัศมีความเสียหาย | จำกัดเฉพาะเซิร์ฟเวอร์ที่ถูกโจมตี | ขยายวงกว้างกระทบ Supply Chain และพันธมิตรทั้งระบบ |
| การตรวจจับ | ดูพฤติกรรมมนุษย์และ Log ย้อนหลัง | ไร้ร่องรอยเดิม จำเป็นต้องใช้ AI ฝ่ายรับช่วยจับพฤติกรรม |
ลองจินตนาการดูครับ หากระบบเกตเวย์ชำระเงินของสถาบันการเงินถูกโจมตีจนระบบล่มเพียง 30 นาที มูลค่าความเสียหายไม่ได้หยุดอยู่แค่ตัวเลขเงินหมุนเวียน แต่ยังรวมถึงค่าปรับจากธนาคารกลาง และการสูญเสียผู้ใช้งานให้กับคู่แข่งในทันที
กลยุทธ์การรับมือ: จาก Cyber Defense สู่ “Cyber Resilience”
องค์กรต้องเปลี่ยนแนวคิดจาก “การป้องกันไม่ให้ถูกแฮก” (Assume No Breach) ไปสู่ “การตั้งสมมติฐานว่าระบบถูกเจาะเรียบร้อยแล้ว” (Assume Breach) โดยมุ่งเน้นการจำกัดความเสียหาย (Blast Radius) การกักกันภัยคุกคาม และการกู้คืนระบบกลับมาให้บริการได้อย่างรวดเร็วที่สุด
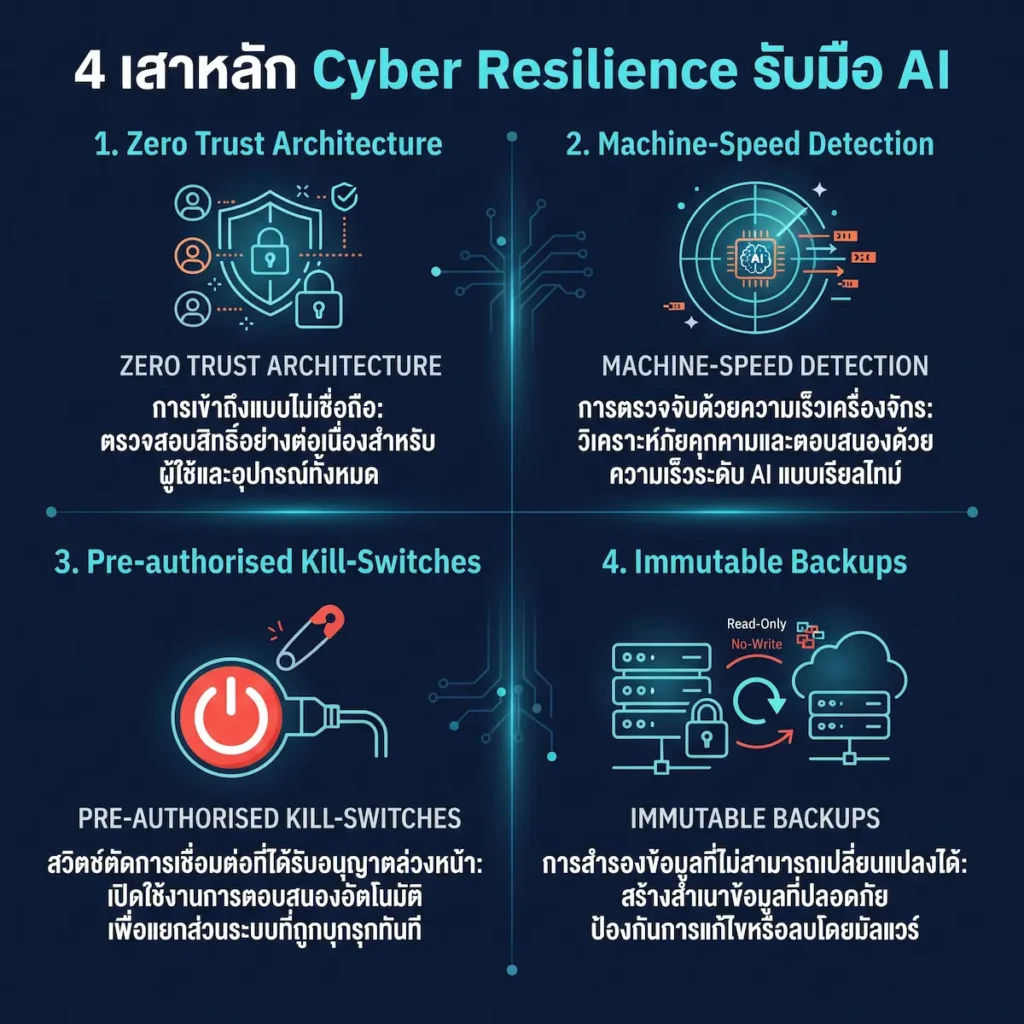
เพื่อสร้างภูมิคุ้มกันระดับองค์กร ผมแนะนำให้เริ่มต้น 3 เสาหลักนี้ทันทีครับ:
- สถาปัตยกรรม Zero Trust และ Passkeys: บังคับใช้การยืนยันตัวตนแบบต้านทานฟิชชิ่ง (Phishing-resistant MFA) และจำกัดสิทธิ์ Least Privilege ในระดับลึก เพื่อตัดวงจรการขโมย Credential ของ AI Agent
- ระบบตัดตอนฉุกเฉิน (Pre-authorised Kill-Switches): จัดทำ Playbook ที่ชัดเจนว่า หากระบบตรวจพบความผิดปกติระดับวิกฤต ส่วนงานใดสามารถตัดการเชื่อมต่อ API หรือ Network Segment ได้ทันทีโดยไม่ต้องรอประชุมบอร์ดบริหาร
- สำรองข้อมูลแบบแก้ไขไม่ได้ (Immutable Backups): สำรองฐานข้อมูลแบบแยกเครือข่ายอิสระ เพื่อให้มั่นใจว่าต่อให้ระบบหลักถูกล็อกหรือเข้ารหัส องค์กรยังสามารถ Rollback ข้อมูลกลับมาทำงานได้ตามเป้าหมาย RTO (Recovery Time Objective)
“ในยุคที่ผู้โจมตีใช้ระบบอัตโนมัติความเร็วสูง การป้องกันแบบเดิมที่พึ่งพาการมอนิเตอร์ของคนเพียงอย่างเดียวคือความเสี่ยงสูงสุด องค์กรต้องนำเครื่องมือ AI ฝ่ายรับ (Defensive AI) เข้ามาผสานกับโครงสร้างความปลอดภัย เพื่อตรวจจับและสกัดกั้นภัยคุกคามได้แบบเรียลไทม์ครับ”
สรุปและก้าวต่อไปขององค์กร (Next Steps)
การส่งสัญญาณของ Anthropic เป็นเพียงจุดเริ่มต้นของคลื่นกฎหมายกำกับดูแลภัยไซเบอร์จาก AI (Binding AI Regulations) ที่กำลังจะทยอยบังคับใช้ทั่วโลก สถาบันการเงินและองค์กรธุรกิจจึงไม่อาจนิ่งนอนใจได้ การเตรียมความพร้อมด้านโครงสร้างไอทีและบุคลากรในวันนี้ จะเป็นเส้นแบ่งระหว่างองค์กรที่เติบโตอย่างยั่งยืน กับองค์กรที่ต้องแบกรับความเสี่ยงที่ไม่อาจประเมินค่าได้ครับ
คำถามที่พบบ่อย (FAQ Section)
Q1: สถาบันการเงินขนาดเล็กหรือฟินเทค ต้องเตรียมตัวอย่างไรเมื่อกฎหมาย AI มีผลบังคับใช้?
ต้องเริ่มต้นจากการทำบัญชีรายการเทคโนโลยีและ AI ที่ใช้งาน (Software Bill of Materials: SBOM) ควบคู่กับการประเมินความเสี่ยง Third-party Vendor และกำหนดแผนความต่อเนื่องทางธุรกิจ (BCP) ให้สอดคล้องกับมาตรฐานความปลอดภัยสากล เช่น ISO 27001 หรือกรอบ DORA เพื่อรองรับการตรวจสอบจากหน่วยงานกำกับดูแลครับ
Q2: Defensive AI คืออะไร และช่วยสกัดกั้นภัยไซเบอร์ได้อย่างไร?
Defensive AI คือการนำระบบปัญญาประดิษฐ์มาใช้ในศูนย์ปฏิบัติการความปลอดภัย (SOC) เพื่อวิเคราะห์พฤติกรรมการเชื่อมต่อที่ผิดปกติในระดับมิลลิวินาที ค้นหาช่องโหว่ภายในก่อนที่แฮกเกอร์จะพบ และตอบสนองต่อภัยคุกคามแบบอัตโนมัติ ซึ่งเร็วกว่าการตอบสนองด้วยมนุษย์หลายเท่าตัวครับ
Q3: การโจมตีด้วย AI แตกต่างจากการโจมตีแบบ Phishing ทั่วไปอย่างไร?
การใช้ AI โจมตีจะไม่ใช่แค่อีเมลสแปมทั่วไป แต่เป็น Deepfake Phishing ที่เลียนแบบน้ำเสียง รูปแบบภาษา และบริบทของผู้บริหารระดับสูงได้อย่างแนบเนียนเฉพาะเจาะจงรายบุคคล (Spear Phishing) ร่วมกับการสร้างมัลแวร์ที่เปลี่ยนรูปร่างโค้ดตลอดเวลาเพื่อหลบเลี่ยงแอนติไวรัสครับ
AI SEO Masterclass with Gemini 2026
หลักสูตรนี้เหมาะสำหรับฝ่ายการตลาดและผู้ดูแลเว็บไซต์ ที่ต้องการยกระดับกลยุทธ์สู่ยุค AEO อย่างเต็มรูปแบบ ผ่านการลงมือปฏิบัติจริง (Hands-on Workshop) 2 วันเต็ม เจาะลึกฟังก์ชันการใช้ Gemini AI เพื่อสร้างคอนเทนต์และโครงสร้างเว็บไซต์ ให้ AI บนโลกอินเทอร์เน็ตเลือกข้อมูลของคุณไปเป็นคำตอบแรก
Exclusive Corporate Masterclass | เวิร์กชอปเจาะลึก 2 วัน | ดูรายละเอียดคอร์สนี้